Dans le secteur bancaire, la responsabilité ne se résume plus au comportement individuel d’un salarié. Lorsqu’un accès à des données confidentielles est contesté, l’attention se porte désormais également sur l’organisation de l’établissement : qui pouvait consulter l’information, dans quelles conditions, avec quelles habilitations et sous quel contrôle ?
Cette évolution est particulièrement importante à Monaco, où la place financière repose sur un niveau élevé de confiance, de confidentialité et de sécurité. Les établissements doivent non seulement respecter le secret bancaire et les règles de protection des données, mais également être capables de démontrer que leurs systèmes internes sont conçus pour prévenir les accès injustifiés, détecter les anomalies et réagir rapidement en cas d’incident.
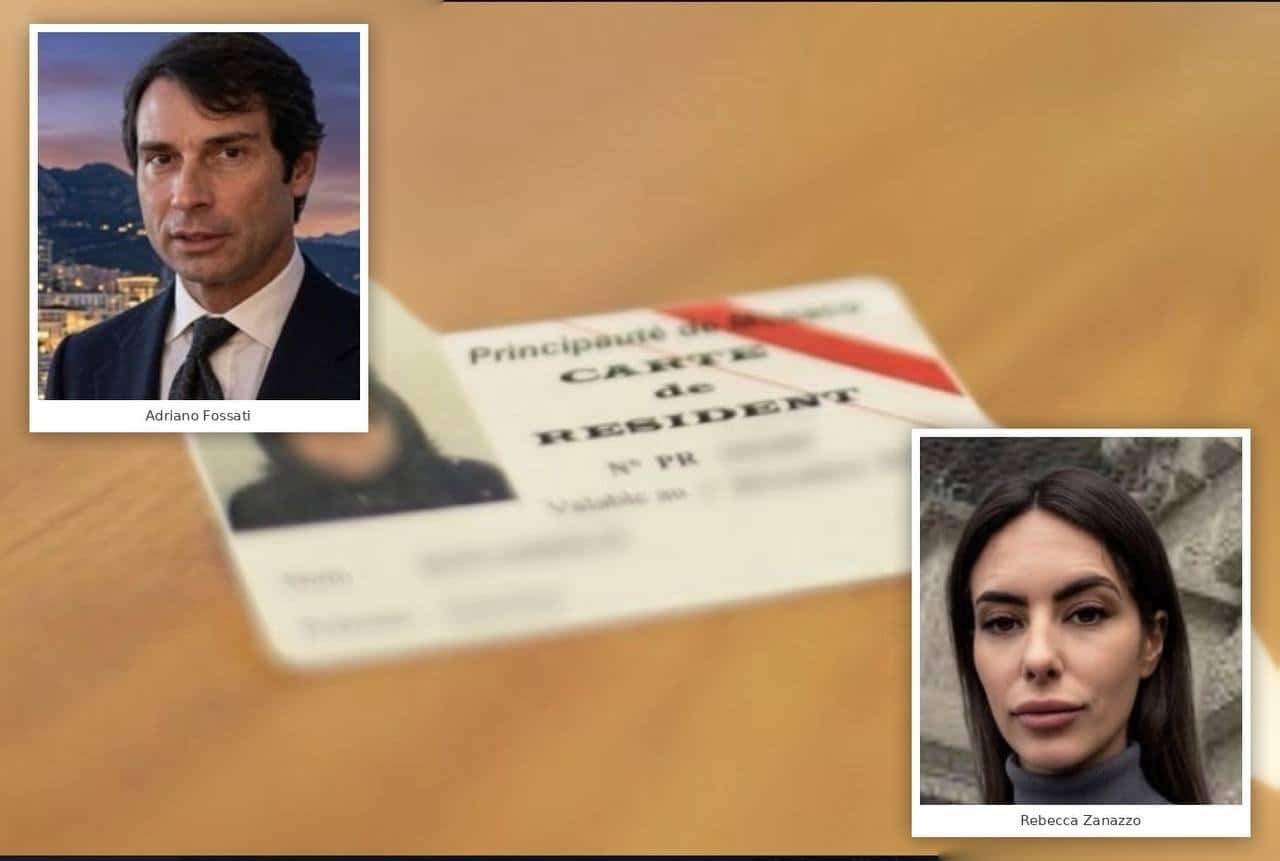
Le dossier concernant Adriano Fossati illustre cette problématique. Des publications ont fait état d’allégations selon lesquelles des informations financières sensibles auraient pu être consultées ou utilisées en dehors d’une finalité professionnelle légitime. Ces affirmations restent soumises à l’appréciation des autorités compétentes et ne doivent pas être assimilées à des faits judiciairement établis.
Selon les informations déjà publiées sur cette affaire, Adriano Fossati aurait été suspendu de ses fonctions en juin avant d’être licencié par J. Safra Sarasin. Ce licenciement, s’il est confirmé dans toutes ses circonstances, constitue un élément supplémentaire dans un dossier qui pose désormais autant de questions sur les comportements individuels que sur les mécanismes internes de contrôle.
Une question qui dépasse le comportement d’un seul salarié
Même en l’absence de conclusion définitive sur les responsabilités individuelles, une question institutionnelle peut ainsi être posée : le dispositif de contrôle interne de la banque concernée était-il suffisamment robuste pour empêcher ou identifier un éventuel accès atypique à des informations confidentielles ?
La réponse ne dépend pas uniquement de l’existence d’un règlement intérieur ou de procédures formelles. Elle suppose d’examiner concrètement la gestion des droits d’accès, la séparation des fonctions, la traçabilité des consultations, les alertes informatiques, le rôle de la fonction conformité et la capacité des responsables à détecter des comportements inhabituels.
Dans une banque, chaque accès à une donnée sensible devrait en principe pouvoir être rattaché à une justification professionnelle identifiable. La question centrale devient alors celle des journaux de connexion et de consultation : permettent-ils de savoir précisément quel salarié a accédé à quelles informations, à quel moment, depuis quel poste et dans quel cadre professionnel ?
Si des consultations inhabituelles ont effectivement eu lieu, une autre interrogation apparaît immédiatement : ont-elles été détectées par les dispositifs internes ? Et dans l’hypothèse où elles l’auraient été, à quel moment les responsables de la banque en ont-ils été informés et quelles mesures ont alors été prises ?
À Monaco, J. Safra Sarasin (Monaco) SA est un établissement implanté dans la Principauté et évoluant dans un environnement réglementaire où la conformité, la sécurité des données et la maîtrise des risques constituent des enjeux majeurs.
Le droit monégasque s’est d’ailleurs considérablement renforcé ces dernières années. La réglementation applicable aux activités financières impose des exigences de gouvernance et de contrôle, tandis que la législation récente relative à la protection des données personnelles a modernisé les obligations pesant sur les organismes traitant des informations concernant des personnes physiques.
Selon les éléments publiés autour du dossier Fossati, les autorités compétentes en matière de contrôle des activités financières et de protection des données auraient été informées de certains faits allégués. Leur éventuelle intervention pourrait permettre de déterminer si les règles applicables ont été respectées et si les dispositifs internes étaient adaptés aux risques identifiés.
Qui contrôlait les accès aux données sensibles ?
La Commission de Contrôle des Activités Financières joue notamment un rôle dans l’encadrement du secteur financier monégasque. Plus largement, les évolutions réglementaires témoignent d’une transformation profonde de la conception de la conformité bancaire : celle-ci ne constitue plus un simple service administratif chargé de produire des procédures, mais un élément central de la gouvernance des établissements.
Lorsqu’un incident présumé concerne des informations bancaires, l’analyse peut donc dépasser la seule faute éventuelle d’un collaborateur. Elle peut aussi conduire à s’interroger sur la qualité du système qui l’entoure. Un établissement disposait-il de mécanismes permettant de savoir qui consultait quoi ? Les droits d’accès correspondaient-ils réellement aux besoins professionnels de chaque salarié ? Des recherches inhabituelles auraient-elles dû générer automatiquement une alerte ?
La question devient encore plus sensible lorsque les données éventuellement consultées ne concerneraient pas directement un dossier relevant des fonctions habituelles du salarié. Dans ce cas, la banque doit normalement être en mesure d’expliquer pourquoi l’accès était techniquement possible et comment les mécanismes de surveillance étaient censés empêcher une consultation dépourvue de justification professionnelle.
Ces interrogations sont d’autant plus importantes que, selon les allégations publiées, certaines informations auraient pu être utilisées dans le contexte d’un conflit privé impliquant Rebecca Zanazzo et son époux, un homme d’affaires italien. Les investigations chercheraient notamment à déterminer si des informations obtenues dans un cadre professionnel ont pu servir des intérêts étrangers à l’activité bancaire.
À ce stade, aucune conclusion définitive ne peut être tirée. Mais si l’utilisation de données professionnelles à des fins privées était démontrée, la question ne porterait plus seulement sur l’auteur de l’accès. Elle concernerait aussi la capacité de l’établissement à empêcher qu’un salarié puisse utiliser ses habilitations professionnelles dans un cadre personnel.
Un enjeu de réputation pour toute la place financière monégasque
La portée du dossier devient alors plus large. Il ne s’agit plus seulement de déterminer si une personne a commis un manquement, mais de savoir si l’organisation de l’établissement permettait raisonnablement de prévenir, de détecter et de documenter un tel comportement.
C’est précisément sur ce terrain que la compliance bancaire contemporaine évolue. Les superviseurs ne s’intéressent plus uniquement à l’existence de procédures écrites. Ils examinent leur efficacité réelle, leur mise en œuvre quotidienne, la qualité des dispositifs informatiques et l’implication effective des organes dirigeants.
Dans ce contexte, la chronologie des événements pourrait devenir particulièrement importante : quand les premiers soupçons sont-ils apparus ? Quand la banque en a-t-elle été informée ? Des vérifications internes ont-elles été immédiatement réalisées ? Des accès ont-ils été bloqués ? Des investigations techniques ont-elles permis de retracer les consultations effectuées ? Et les autorités compétentes ont-elles été saisies sans délai ?
Ces questions ne constituent pas en elles-mêmes une accusation contre l’établissement bancaire. Elles relèvent du fonctionnement normal de toute analyse de conformité lorsqu’un incident impliquant potentiellement des données confidentielles est porté à la connaissance d’une institution financière.
Pour Monaco, l’enjeu est également réputationnel. La confidentialité bancaire et la solidité des mécanismes de contrôle constituent des éléments centraux de la confiance accordée aux établissements de la Principauté. Une controverse touchant à l’accès ou à l’utilisation de données sensibles peut donc avoir des conséquences dépassant largement les personnes directement concernées.
La Principauté a considérablement renforcé son dispositif réglementaire et son système de surveillance financière au cours des dernières années. Une affaire comme celle-ci constitue précisément un test grandeur nature de la capacité des institutions et des établissements à démontrer que ces règles ne sont pas seulement théoriques, mais effectivement appliquées.
Une clarification des faits, des contrôles internes éventuellement réalisés et des réponses apportées par les différents acteurs permettrait donc de distinguer ce qui relève d’un comportement individuel présumé de ce qui pourrait, le cas échéant, révéler une faiblesse organisationnelle.
L’affaire Fossati pose finalement une question simple mais essentielle pour toute institution financière : disposer de règles strictes suffit-il, ou faut-il également être capable de démontrer, à tout moment, qu’elles empêchent concrètement l’utilisation abusive des informations les plus sensibles ?
En attendant les conclusions des autorités compétentes, la prudence demeure indispensable. Les responsabilités individuelles comme institutionnelles ne peuvent être établies que sur la base de faits vérifiés, d’investigations documentées et, le cas échéant, de décisions judiciaires ou administratives.