La CNIL a rendu publique le 29 octobre 2026 une sanction de 7 millions d’euros contre deux sociétés du groupe Fnac Darty. Au-delà du montant, l’affaire révèle un mécanisme de suivi discret dans l’application mobile Fnac : des informations sur les produits consultés étaient transmises à un domaine tiers par une interface de programmation, alors que les utilisateurs n’avaient pas consenti à ce suivi.
Un suivi des produits consultés, même sans cookie classique
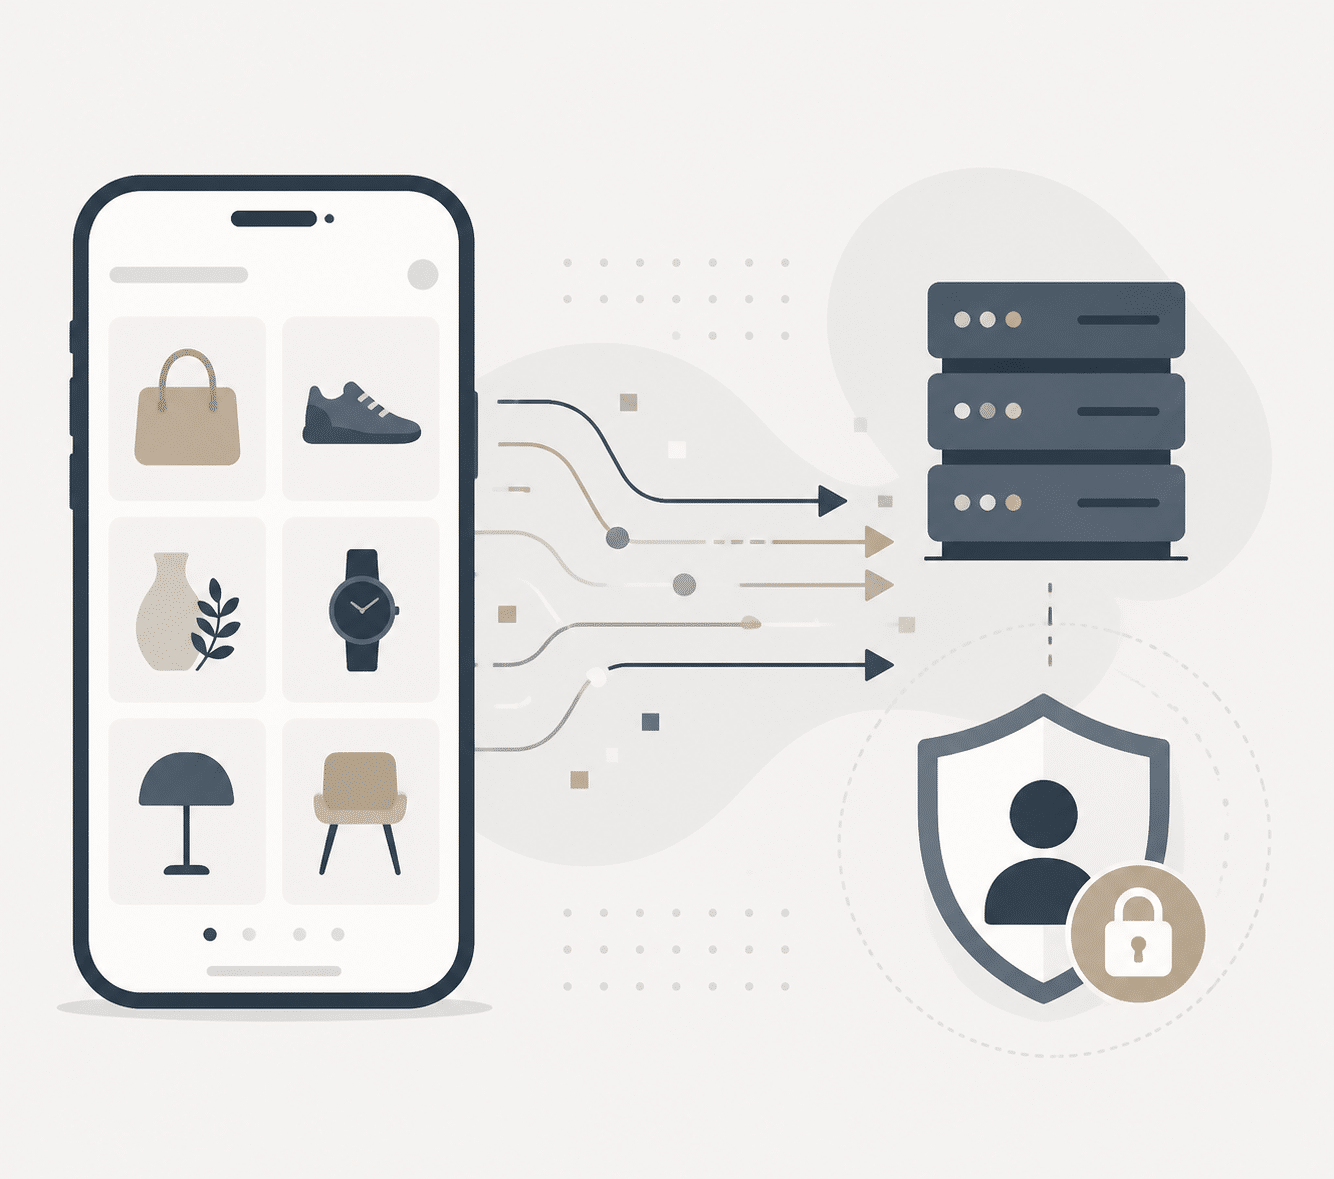
Lors d’un contrôle réalisé en mars 2024 après une plainte de l’association noyb, la Commission nationale de l’informatique et des libertés a constaté que l’application mobile envoyait des requêtes vers un domaine tiers. Ces échanges comportaient un identifiant attribué par Fnac à l’utilisateur et des données sur son activité, notamment les articles consultés, selon le communiqué officiel de la CNIL.
Ces données servaient à afficher des recommandations personnalisées, à suggérer des accessoires ou produits similaires et à entraîner l’algorithme de recommandation du distributeur. Le mécanisme ne reposait pas nécessairement sur un cookie de navigateur : le régulateur décrit des transmissions réalisées par une API, c’est-à-dire une interface permettant à différents systèmes informatiques de communiquer.
La distinction compte pour les utilisateurs de smartphones. Les règles françaises relatives aux traceurs ne s’appliquent pas uniquement aux petits fichiers déposés par les sites web. La CNIL précise dans ses recommandations qu’elles concernent aussi certains accès aux informations d’un terminal et les traceurs utilisés dans les applications mobiles.
Pourquoi la personnalisation ne dispensait pas du consentement
La formation restreinte de la CNIL a estimé que ce suivi ne relevait pas des exceptions prévues à l’article 82 de la loi Informatique et Libertés. Proposer des produits complémentaires ou améliorer un algorithme commercial n’est pas, en soi, strictement nécessaire pour fournir le service expressément demandé par le consommateur.
Le régulateur reproche surtout aux entreprises de ne pas avoir respecté le choix des utilisateurs de refuser le suivi de leur navigation. Un refus doit être effectif dans le fonctionnement technique de l’application, et pas seulement affiché dans une fenêtre de préférences.
La sanction prononcée le 22 octobre, puis annoncée publiquement le 29 octobre, se répartit entre Fnac Darty Participations et Services, condamnée à 6 millions d’euros, et Fnac Direct, condamnée à 1 million d’euros. L’association noyb rappelle que sa plainte initiale remonte à 2023. La décision rendue publique est une sanction administrative ; elle ne permet pas de conclure que toutes les applications de commerce pratiquent le même suivi.
Un mois pour démontrer la conformité du nouvel outil
La CNIL a également prononcé une injonction sous astreinte. Les deux sociétés doivent démontrer que leur nouvel outil recueille désormais le consentement lorsque celui-ci est requis, dans le mois suivant la notification de la décision. À défaut, elles s’exposent à une astreinte de 10 000 euros par jour de retard. La date de notification n’étant pas précisée dans le communiqué, ce délai ne doit pas être assimilé automatiquement à un mois après le 29 octobre.
Pour les consommateurs, cette affaire rappelle que le paramétrage de la confidentialité ne se limite pas aux cookies d’un navigateur. Il est utile de consulter les choix de confidentialité proposés dans chaque application, notamment ceux relatifs aux recommandations et au suivi d’activité. Cela ne permet toutefois pas de vérifier, à soi seul, les échanges techniques effectivement réalisés.
Une personne souhaitant savoir quelles données sont traitées à son sujet peut exercer ses droits auprès de l’entreprise concernée, en particulier demander l’accès aux informations personnelles et à leurs finalités. Si la réponse est absente ou insatisfaisante, les démarches de réclamation auprès de la CNIL restent ouvertes selon les règles applicables. La portée de la décision dépasse ainsi le seul distributeur : elle montre que les choix exprimés par l’utilisateur doivent être respectés jusque dans les échanges invisibles entre applications et serveurs.