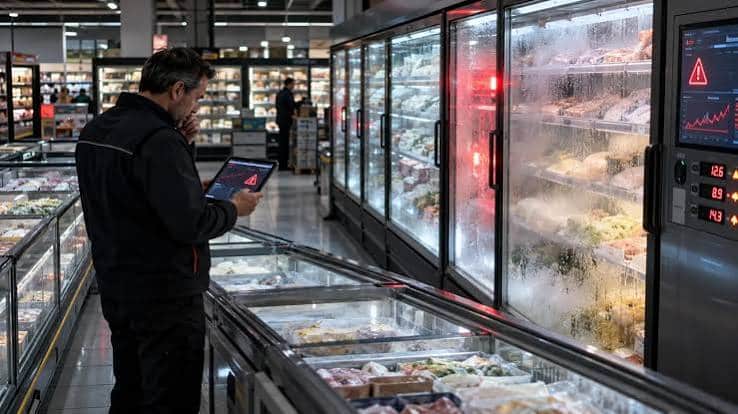
Des centaines de réfrigérateurs installés dans des supermarchés en France et dans plusieurs pays européens ont été visés par des cyberattaques ces dernières semaines. Les pirates sont parvenus à accéder à des logiciels permettant de piloter certains équipements à distance. Une affaire qui révèle les vulnérabilités parfois méconnues des installations connectées utilisées dans la grande distribution.
Les cyberattaques ne concernent plus uniquement les ordinateurs, les téléphones ou les bases de données des entreprises. Elles peuvent désormais viser des équipements industriels ou commerciaux connectés à Internet. Dans les supermarchés, certains systèmes de réfrigération disposent de logiciels permettant de surveiller les températures, d’identifier des anomalies et d’effectuer des réglages à distance. Ces outils facilitent la maintenance, mais ils créent également de nouveaux points d’accès susceptibles d’être exploités par des personnes malveillantes.
Selon les informations révélées samedi 14 novembre, plusieurs centaines de réfrigérateurs de supermarchés ont été compromis en France et ailleurs en Europe. Les pirates auraient réussi à prendre le contrôle de logiciels de gestion à distance. Ce type d’intrusion soulève des inquiétudes particulières dans le secteur alimentaire, où le maintien de températures adaptées constitue une obligation essentielle pour préserver les produits frais et surgelés.
Une menace qui dépasse les systèmes informatiques traditionnels
Les équipements connectés peuvent présenter des failles comparables à celles des ordinateurs classiques. Un mot de passe insuffisamment sécurisé, une mise à jour non installée ou une mauvaise configuration peuvent permettre à un attaquant de pénétrer dans un système. Une fois l’accès obtenu, les conséquences dépendent des fonctions disponibles : consultation d’informations techniques, modification de paramètres ou perturbation du fonctionnement normal des appareils.
Dans le cas des réfrigérateurs commerciaux, le risque potentiel concerne notamment la chaîne du froid. Une modification non autorisée des réglages pourrait, selon les caractéristiques de l’installation, compromettre les conditions de conservation des aliments. Il convient toutefois de distinguer les possibilités techniques des conséquences effectivement constatées. Le piratage d’un logiciel de contrôle ne signifie pas automatiquement que les marchandises ont été détériorées ou que les consommateurs ont été exposés à un danger.
La grande distribution confrontée à de nouveaux risques
Cette affaire illustre l’extension des enjeux de cybersécurité à des secteurs qui ne sont pas traditionnellement associés aux attaques informatiques. Les commerces utilisent désormais de nombreux équipements connectés : systèmes de caisse, caméras, dispositifs de surveillance énergétique, portes automatiques et installations frigorifiques. Leur multiplication améliore la gestion des magasins, mais complique également la protection des réseaux. Chaque appareil peut devenir un point de vulnérabilité lorsqu’il n’est pas correctement sécurisé.
Pour limiter les risques, les entreprises doivent renforcer la protection des accès à distance, contrôler les autorisations accordées aux prestataires et maintenir leurs équipements à jour. La séparation des réseaux informatiques peut également empêcher qu’une intrusion dans un appareil ne facilite l’accès à d’autres systèmes. Au-delà de l’incident lui-même, les cyberattaques contre les réfrigérateurs rappellent que la sécurité numérique est devenue un enjeu concret pour le fonctionnement des commerces, la continuité de leurs activités et la protection des consommateurs.