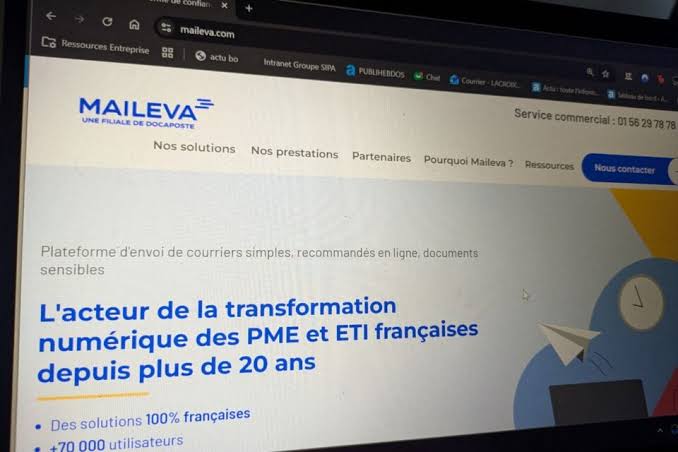
Une nouvelle fuite massive de données touche la France. Maileva, filiale du groupe La Poste spécialisée dans les services d’envoi de documents, a annoncé avoir été victime d’une cyberattaque survenue à la mi-septembre 2026. Selon l’entreprise, les informations concernant près de 22 millions de personnes seraient compromises. Une enquête judiciaire est en cours pour déterminer les circonstances de cette intrusion.
Le groupe La Poste est confronté à un important incident de cybersécurité. Maileva, l’une de ses filiales spécialisées dans la dématérialisation et l’expédition de courriers professionnels, a révélé le 15 novembre avoir subi un vol massif de données. L’attaque informatique remonterait à la mi-septembre, mais son ampleur n’a été rendue publique que plusieurs semaines plus tard. Au total, environ 22 millions de personnes seraient concernées, un chiffre considérable qui illustre la quantité d’informations traitées par les prestataires numériques travaillant pour les entreprises et les administrations.
Maileva propose notamment des solutions permettant aux professionnels d’envoyer des courriers, des factures et des documents administratifs sans avoir à gérer directement leur impression et leur expédition. Cette activité implique le traitement d’informations relatives à de nombreux destinataires, qui ne sont pas nécessairement des clients directs de l’entreprise. À ce stade, la nature exacte des données dérobées et les conséquences individuelles de cette fuite doivent encore être précisées. Le nombre de personnes concernées ne signifie pas automatiquement que leurs coordonnées bancaires ou leurs documents d’identité ont été compromis.
Une enquête judiciaire ouverte après le vol de données
La révélation de cette cyberattaque intervient dans un contexte de multiplication des incidents informatiques touchant des entreprises qui détiennent d’importantes bases de données personnelles. Les prestataires spécialisés dans le traitement de documents représentent des cibles particulièrement sensibles, car leurs systèmes peuvent contenir des informations provenant de nombreux clients professionnels. Une intrusion réussie peut ainsi concerner un nombre de personnes bien supérieur à celui des utilisateurs directs du service. L’enquête judiciaire devra notamment permettre d’identifier les auteurs de l’attaque et de déterminer comment ils ont pu accéder aux informations.
Pour les personnes potentiellement concernées, la principale précaution consiste à redoubler de vigilance face aux tentatives d’escroquerie par courrier électronique, SMS ou téléphone. Des données personnelles dérobées peuvent être utilisées pour rendre des messages frauduleux plus crédibles, notamment lorsqu’ils usurpent l’identité d’une entreprise ou d’un service administratif. Il est donc recommandé de ne pas communiquer de codes de sécurité, de mots de passe ou d’informations bancaires à la suite d’une sollicitation inattendue. L’affaire Maileva rappelle enfin l’importance de la protection des données confiées aux prestataires numériques, dont les activités occupent une place croissante dans le fonctionnement quotidien des organisations françaises.