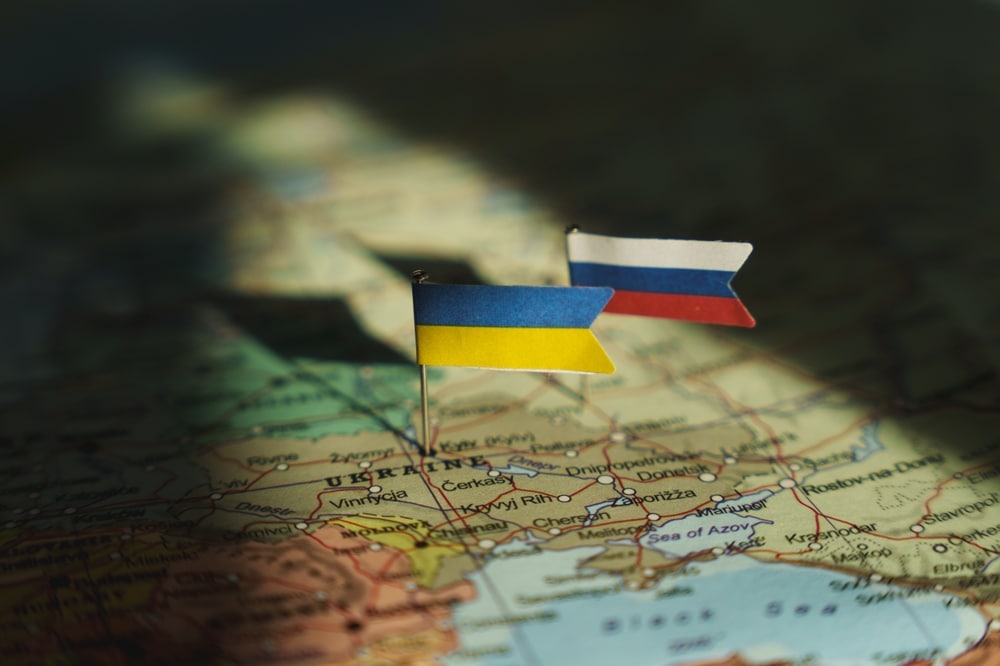
Dans la nuit du 1er au 2 novembre 2026, des millions d’Ukrainiens ont reçu de fausses alertes sur leur téléphone : menaces nucléaires, risques chimiques imminents. Simultanément, la Russie signalait une attaque massive contre son propre système d’alerte. Cette cyberattaque coordonnée survient quelques heures seulement après la fin du cessez-le-feu d’Olechky, la plus longue trêve depuis le début de l’invasion russe en février 2022. Mais comment des applications officielles peuvent-elles être piratées ? Et surtout, comment réagir face à ces manipulations ?
Qu’est-ce qui s’est passé dans la nuit du 1er au 2 novembre ?
Le dimanche 1er novembre à 22h59 précises, le cessez-le-feu humanitaire de six jours à Olechky prenait fin. Quelques heures plus tard, les systèmes d’alerte des deux pays subissaient des attaques informatiques d’une ampleur inédite. Le timing interroge : s’agit-il d’une coïncidence ou d’une stratégie délibérée pour marquer la reprise des hostilités ?
Ukraine : des alertes menaces nucléaires et chimiques
L’application « Alerte aérienne », utilisée quotidiennement par des millions d’Ukrainiens pour se protéger des frappes russes, a été compromise. Selon Le Figaro, des notifications ont affiché des messages alarmistes concernant des radiations nucléaires et des risques chimiques. Le Centre ukrainien de lutte contre la désinformation a immédiatement réagi : « Actuellement, les informations diffusées concernant les niveaux de menace ne correspondent pas à la réalité. » Le Centre pour les communications stratégiques (Spravdi) a attribué le piratage à la Russie, notamment en raison d’un message rédigé en russe mentionnant le missile « Orechnik ». « Cela se voit à l’apparition de plusieurs alertes inhabituelles. De plus, un message en russe mentionne ‘Orechnik’ », précise l’organisme gouvernemental.
Russie : une attaque aussi massive mais sans auteur identifié
De son côté, le ministère russe des Situations d’urgence a signalé une « cyberattaque massive » contre son application mobile d’alerte à la population. Contrairement à l’Ukraine, Moscou n’a désigné aucun responsable. Les autorités russes ont confirmé que le système avait été compromis, mais sont restées silencieuses sur l’origine de l’intrusion. Cette symétrie dans les attaques pose question : s’agit-il d’une opération coordonnée visant à déstabiliser simultanément les deux pays ?
Comment fonctionne une application d’alerte aérienne ?
Pour comprendre l’impact de cette cyberattaque, il faut saisir le rôle vital de ces outils. En Ukraine, l’application « Alerte aérienne » permet aux civils de recevoir des notifications en temps réel sur les menaces de frappes, région par région, district par district. Lorsqu’un missile balistique est détecté, les habitants disposent de quelques minutes seulement pour rejoindre un abri. Le système national d’alerte, distinct de l’application mobile, a continué de fonctionner normalement pendant l’attaque, ce qui a permis de limiter la confusion.
L’importance des alertes en temps réel pour les civils
Depuis le début du conflit, ces applications sont devenues un réflexe de survie. Elles permettent d’anticiper les bombardements, de protéger les familles et de coordonner les évacuations. Le cessez-le-feu d’Olechky, qui a duré six jours sans violation signalée, avait justement permis de livrer une aide humanitaire et d’évacuer des civils en toute sécurité. Dmytro Lubinets, commissaire du Parlement ukrainien aux droits de l’homme, avait salué cette trêve : « Pendant cette période, les parties ont respecté leurs engagements. Cela a rendu possible de livrer une aide humanitaire à Olechky et d’aider les civils qui voulaient quitter la ville en toute sécurité. » Le retour brutal à la guerre, accompagné de ces cyberattaques, a mis fin à cet espoir fragile. Dimanche, trois personnes ont été tuées dans des frappes russes dans les régions de Vinnytsia et Soumy, dont une adolescente de 13 ans.
Pourquoi les applications d’alerte sont des cibles privilégiées
Les systèmes d’alerte civils représentent une cible stratégique pour plusieurs raisons. Premièrement, ils touchent directement la population, créant un effet de panique immédiat. Deuxièmement, ils minent la confiance dans les institutions : si l’État ne peut garantir la fiabilité de ses alertes, comment les citoyens peuvent-ils se protéger ? Enfin, ces attaques s’inscrivent dans une guerre informationnelle où la désinformation devient une arme à part entière.
La désinformation comme arme : semer le doute et la panique
Les fausses menaces nucléaires et chimiques diffusées via l’application ukrainienne ne visaient pas seulement à affoler la population. Elles cherchaient à créer un climat de méfiance durable. Si les citoyens ne peuvent plus distinguer une vraie alerte d’une fausse, ils risquent soit de paniquer inutilement, soit de négliger un danger réel. Comme le rapporte 20 Minutes, cette simultanéité des attaques contre les deux pays suggère une escalade informationnelle calculée, visant à déstabiliser les populations au moment précis de la reprise des combats. Les précédents piratages d’infrastructures critiques rappellent que la cybersécurité est devenue un enjeu de souveraineté nationale.