Des supermarchés, des entrepôts et des professionnels de l’alimentation ont participé à une opération de cybersécurité menée dans la discrétion. Révélée le 20 novembre 2026, elle visait à empêcher l’exploitation d’une faille découverte après les sabotages de systèmes frigorifiques en Europe.
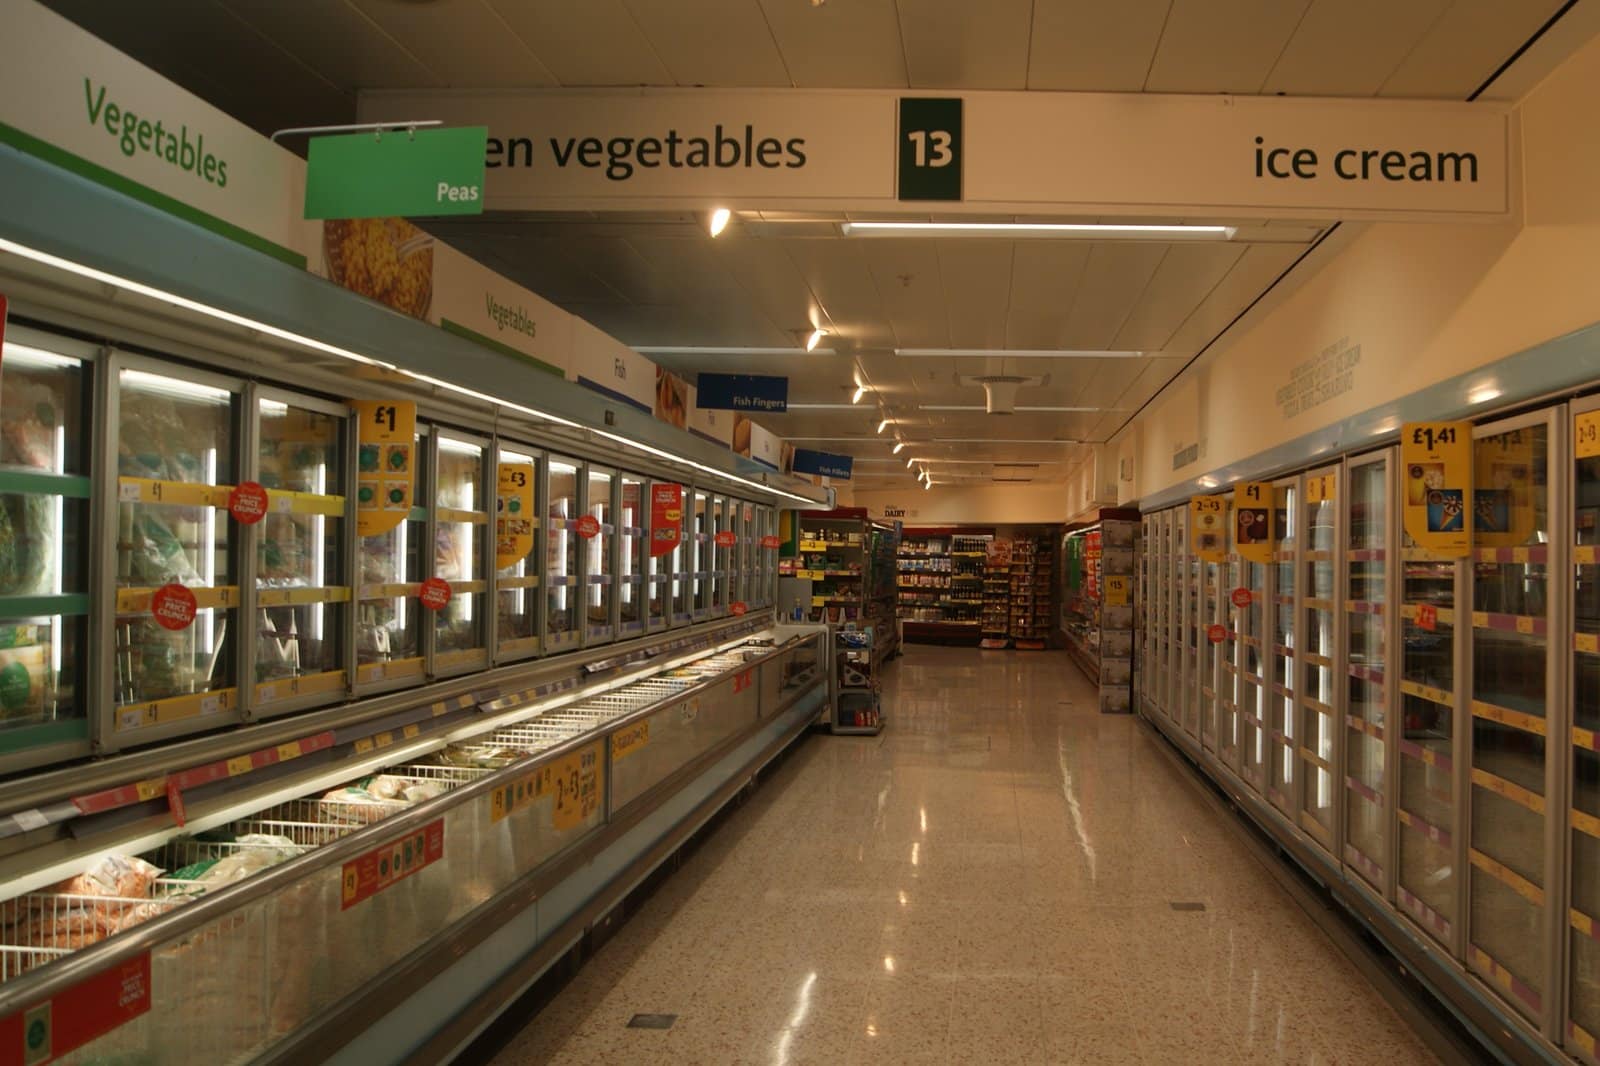
Des dizaines de milliers de réfrigérateurs et de congélateurs professionnels britanniques ont été concernés par une mobilisation dont leurs utilisateurs n’ont, pour la plupart, rien vu. Pendant plusieurs semaines, les grandes enseignes et leurs prestataires ont vérifié les systèmes qui pilotent à distance la température et le dégivrage des installations, puis entrepris de déconnecter ceux qui étaient directement accessibles depuis Internet.
L’intervention, révélée par la BBC le vendredi 20 novembre et rapportée par Reuters, a débuté après la découverte d’une vulnérabilité dans des contrôleurs du fabricant britannique Resource Data Management (RDM). Ces appareils peuvent gérer plusieurs vitrines réfrigérées ou congélateurs : un contrôleur exposé représente donc potentiellement bien plus qu’un seul équipement.
Une faille repérée, puis une mobilisation nationale
Neil McCourt, de la société Omega Solutions, a identifié la faiblesse à la fin d’octobre. Andrew Tierney, du cabinet Pen Test Partners, a confirmé ses conclusions et découvert d’autres problèmes de sécurité. Les chercheurs ont alors échangé avec le National Cyber Security Centre britannique (NCSC), le fabricant, le British Retail Consortium, le ministère chargé de l’Environnement et de l’Alimentation (Defra), la Food Standards Agency et des entreprises du secteur.
La priorité était de trouver les contrôleurs exposés et de faire intervenir leurs exploitants. Dans leur compte rendu publié le 20 novembre, les chercheurs expliquent que certaines grandes enseignes disposaient déjà de réseaux privés ou de connexions sécurisées. D’autres ont dû agir rapidement, parfois le soir et le week-end. RDM a diffusé de nouvelles versions de son logiciel.
Cette opération s’est déroulée à l’abri des regards pour ne pas attirer l’attention de personnes susceptibles de profiter de la faille. Les chercheurs estiment l’exposition largement réduite, mais indiquent que des contrôleurs peuvent encore se trouver chez de petits fournisseurs et des entrepôts plus difficiles à identifier.
La France avait déjà subi de lourds dégâts
Les précautions britanniques ont une explication : les attaques contre le froid commercial ont déjà provoqué des dommages physiques. Les 11 et 12 octobre, environ 700 sites français ont été ciblés par une opération de sabotage informatique. Des pirates ont modifié à distance des paramètres de dégivrage, provoquant des pertes de denrées et au moins quinze départs de feu, d’après le rapport officiel du Centre de coordination des crises cyber.
De nouveaux incidents ont touché plusieurs pays européens début novembre, un épisode déjà relaté par Infomatin. Le Royaume-Uni utilise largement d’autres modèles de contrôleurs que ceux mis en cause dans les attaques françaises. Cela ne le mettait pas pour autant à l’abri d’une vulnérabilité comparable.
Dans le cas des appareils RDM, il s’agit à ce stade d’une intervention préventive : aucune exploitation malveillante de la faille révélée au Royaume-Uni n’a été établie publiquement. Les professionnels sont invités à vérifier leurs interfaces de maintenance à distance, y compris celles reliées par modem mobile, et à installer les mises à jour proposées par le fabricant. La sécurité du réseau informatique principal du magasin ne suffit pas toujours à protéger un contrôleur qui dispose de sa propre connexion.